Protection contre les attaques DDoS : Le guide complet pour sécuriser votre infrastructure et vos applications
À l’ère de la transformation numérique, la disponibilité continue de vos services web n’est plus une simple option : c’est un levier direct de rentabilité, de crédibilité et de confiance pour vos clients. Pourtant, la menace des attaques DDoS (Distributed Denial of Service) continue de progresser en fréquence, en intensité et en complexité. Qu’il s’agisse de paralyser un site e-commerce pendant une période stratégique comme les soldes ou d’interrompre l’accès aux outils de travail SaaS d’une entreprise, les répercussions financières et réputationnelles d’une indisponibilité réseau peuvent s’avérer dévastatrices.
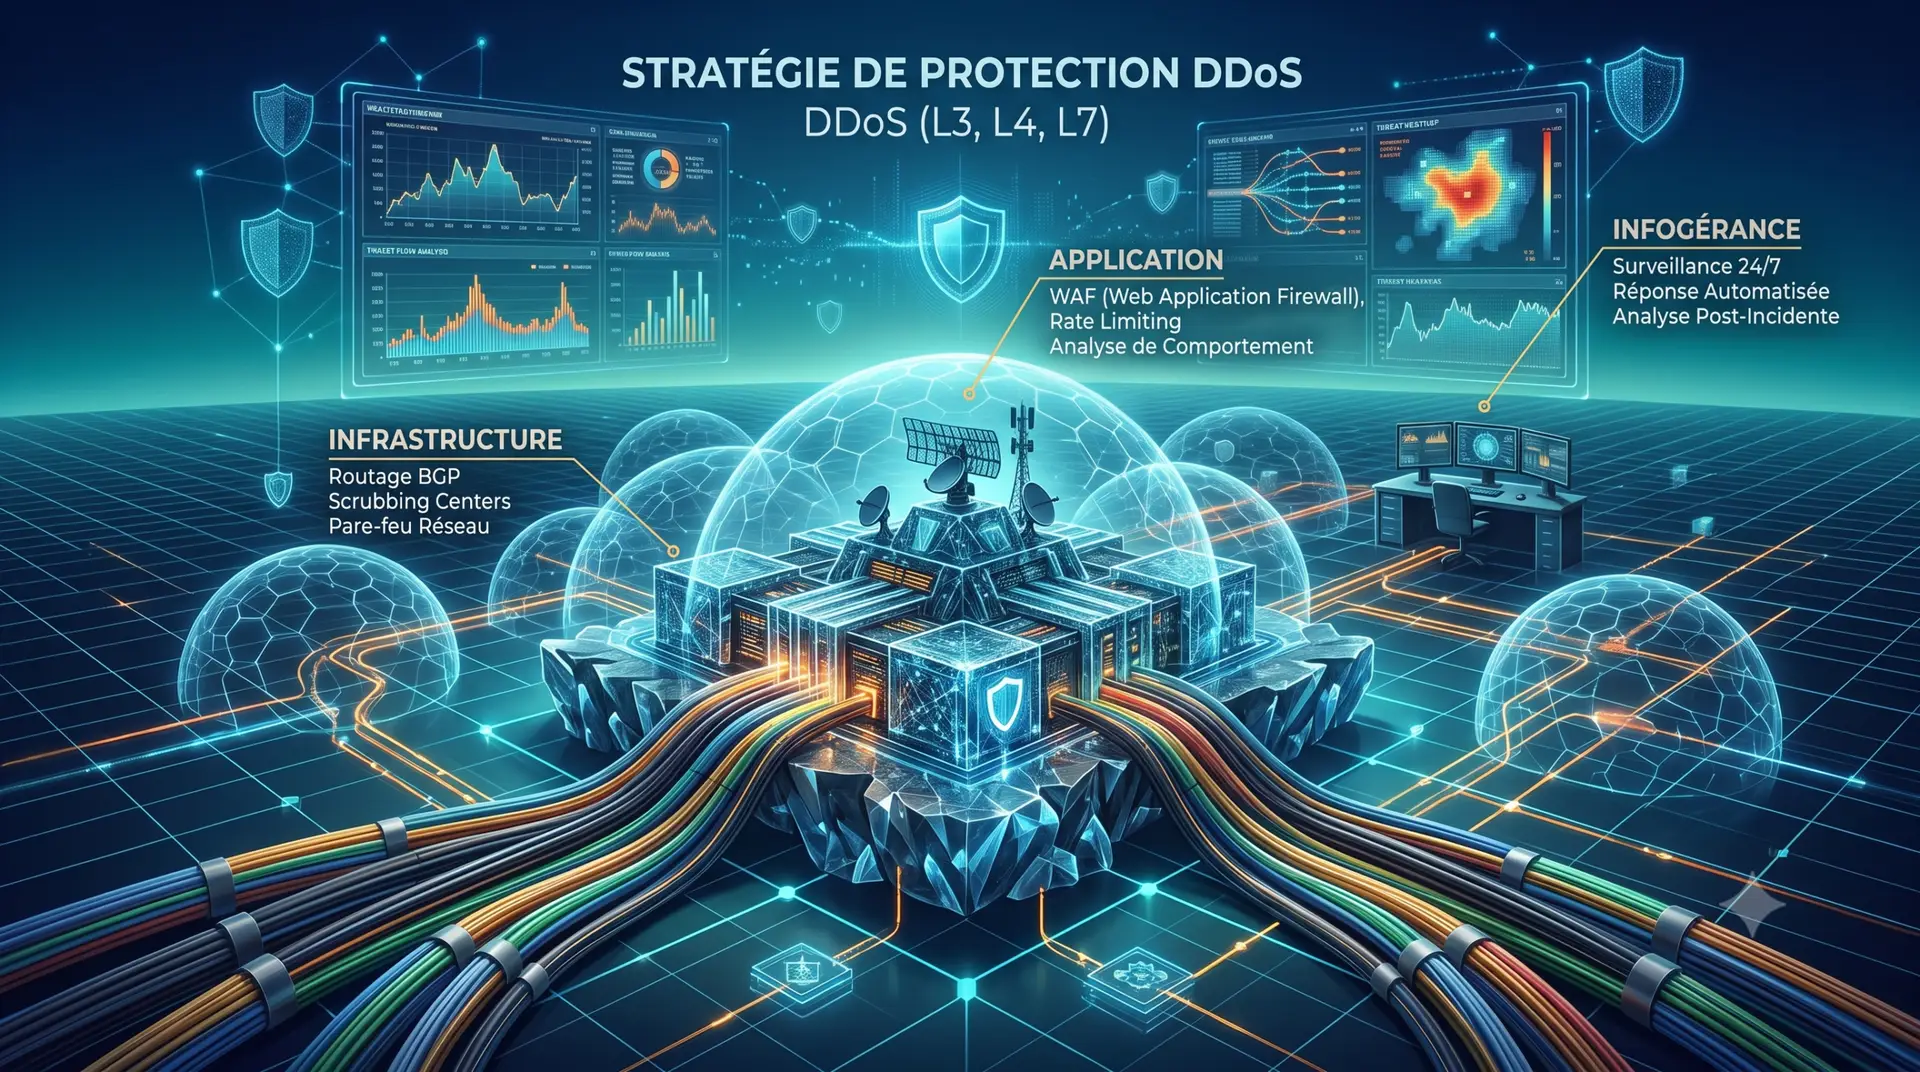
Pour prémunir efficacement vos serveurs dédiés ou instances Cloud contre ces paralysies, une approche globale s’impose. La sécurité informatique ne repose pas sur un outil unique, mais sur la superposition de plusieurs couches de protection. Une stratégie anti-DDoS performante doit impérativement combiner la sécurisation de l’infrastructure réseau, la protection au niveau applicatif et une gestion d’infogérance proactive.
1. Sécuriser l’infrastructure réseau : Bloquer les attaques volumétriques (Couches 3 et 4 OSI)
Les attaques au niveau réseau ciblant la couche transport (L4) et la couche réseau (L3) du modèle OSI ont un objectif simple : saturer la bande passante de votre hébergement web ou surcharger la capacité de traitement de vos équipements (routeurs, pare-feux hardware). Elles se manifestent principalement sous forme d’inondations de paquets (SYN Floods, UDP Floods, ou attaques par amplification DNS/NTP).
Pour empêcher ces volumes massifs de données illégitimes d’atteindre votre serveur d’origine, plusieurs mécanismes d’infrastructure doivent être configurés :
Les centres de nettoyage (Scrubbing Centers) et le routage BGP
En cas d’attaque volumétrique majeure, l’un des moyens les plus efficaces consiste à utiliser un service de nettoyage de trafic basé sur le protocole BGP (Border Gateway Protocol). En cas de pic anormal, le trafic destiné à votre IP est automatiquement réacheminé vers des centres de dépoussiérage capables d’absorber des terabits de données par seconde. Les paquets malveillants y sont filtrés, et seul le trafic “propre” est transmis à votre infrastructure.
Le déploiement d’un réseau CDN (Content Delivery Network)
Un CDN comme Cloudflare, Fastly ou KeyCDN joue un rôle de bouclier thermique entre les internautes et votre serveur web. En agissant comme un proxy inverse distribué à travers le monde, le CDN masque l’adresse IP réelle de votre serveur dédié. Les attaques volumétriques viennent alors butter sur le réseau mondial du CDN, préservant ainsi totalement votre serveur source.
La répartition de charge (Load Balancing) et la redondance
La haute disponibilité repose sur l’absence de point unique de défaillance (Single Point of Failure). En plaçant un équilibreur de charge (type HAProxy ou un Load Balancer Cloud) en amont d’un cluster de serveurs, vous répartissez le flux de visiteurs de manière fluide. En cas d’attaque de taille modérée, la charge est lissée sur plusieurs machines au lieu d’effondrer un serveur isolé.
2. Protéger la couche applicative : Faire face aux attaques complexes (Couche 7 OSI)
Plus insidieuses et souvent plus difficiles à détecter, les attaques applicatives (couche 7 OSI) ne cherchent pas à raturer la bande passante, mais à épuiser les ressources système internes du serveur (CPU, mémoire RAM, connexions actives à la base de données MySQL ou processus PHP-FPM). En envoyant des requêtes HTTP/HTTPS en apparence légitimes (HTTP Floods), les pirates provoquent un effondrement des performances applicatives.
Pour contrecarrer ces attaques ciblant la logique applicative, un paramétrage sur mesure des logiciels serveurs est obligatoire :
Déploiement d’un WAF (Web Application Firewall)
Un Pare-feu Applicatif Web (tel que ModSecurity, Nginx Naxsi ou la suite de règles Cloudflare WAF) analyse en temps réel le contenu et l’intention des requêtes HTTP entrantes. Il permet de bloquer les attaques automatisées, les robots malveillants, les injections SQL, le cross-site scripting (XSS) et les requêtes ciblant intentionnellement les scripts lourds de vos applications.
Configuration du Rate Limiting (Limitation de débit)
Indispensable sous Nginx, Apache ou HAProxy, le Rate Limiting consiste à brider le nombre maximal de requêtes qu’une adresse IP peut soumettre dans un temps donné. Il est particulièrement crucial de l’appliquer sur les endpoints vulnérables, comme les pages de connexion (wp-login.php, interfaces d’administration), les formulaires de recherche ou les API de paiement.
Stratégie de mise en cache agressive (Redis, Varnish, Nginx FastCGI)
Le maillon le plus faible d’un serveur web est souvent l’exécution des scripts (PHP, Python, Node.js) et les appels en base de données. En configurant une couche de cache puissante (Redis pour le cache d’objets, Varnish ou Nginx pour le cache de pages complètes), le serveur répond instantanément aux requêtes en mémoire vive sans solliciter la base de données, rendant l’application extrêmement résiliente face aux surcharges de trafic.
3. Le rôle clé de l’infogérance de serveur dans la lutte anti-DDoS
Disposer d’outils performants ne suffit pas : la cybersécurité exige une surveillance constante, des ajustements réguliers et une capacité d’intervention immédiate en cas d’attaque avérée. C’est précisément à ce niveau que l’infogérance de serveur démontre toute sa valeur ajoutée.
Une surveillance et un monitoring 24/7
Un prestataire spécialisé en infogérance met en place des sondes de monitoring réseau et système (Prometheus, Zabbix, Grafana) pour suivre en temps réel le trafic, la charge processeur et l’utilisation de la RAM. Toute anomalie ou pic de trafic suspect déclenche une alerte immédiate avant même que vos utilisateurs ne subissent de ralentissement.
Un paramétrage sur-mesure et l’application des correctifs
Il n’existe pas de configuration de sécurité universelle. L’équipe d’infogérance adapte la configuration de vos pare-feux (IPTables/NFTables, WAF, règles Nginx) en fonction de l’architecture précise de votre projet web. De plus, elle assure la mise à jour préventive continuelle du système d’exploitation et des paquets logiciels pour combler les vulnérabilités du jour zéro (zero-day).
La gestion de crise et l’atténuation d’urgence
Lorsqu’une attaque DDoS complexe survient, chaque minute compte. Un administrateur système dédié est en mesure d’analyser l’empreinte des logs d’attaque en temps réel, de repérer les schémas des requêtes malveillantes et d’appliquer immédiatement des règles de blocage chirurgicales pour rétablir l’accès à vos services sans perturber le trafic légitime.
En conclusion : Faites de la sécurité un avantage concurrentiel
Face à la fréquence des cybermenaces actuelles, la protection contre les attaques DDoS ne doit plus être perçue comme un coût, mais comme un investissement stratégique pour garantir la continuité de vos affaires. En combinant un bouclier d’infrastructure réseau solide, une optimisation fine du serveur web et l’expertise d’une équipe d’infogérance proactive, vous transformez la disponibilité de votre site en un véritable gage de confiance pour vos clients.
Un serveur a administrer, une panne a traiter, un projet a heberger ?
Nous gerons des serveurs pour des entreprises depuis la Guadeloupe. Dites-nous ce dont vous avez besoin, nous repondons avec une proposition claire.
« Le client previent d'un passage TV au dernier moment et la team @demarcq se met en quatre pour dimensionner l'infrastructure avec nous. »Rene Cotton — message publie publiquement sur X
Lire les 12 temoignages clients, publies publiquement et verifiables →